

In het snel evoluerende digitale landschap van vandaag is de beveiliging van je edge devices belangrijker dan ooit. Ontdek hoe een op maat gemaakt beleid voor Secure boot je systemen kan beveiligen tegen ongeoorloofde toegang en potentiële bedreigingen.
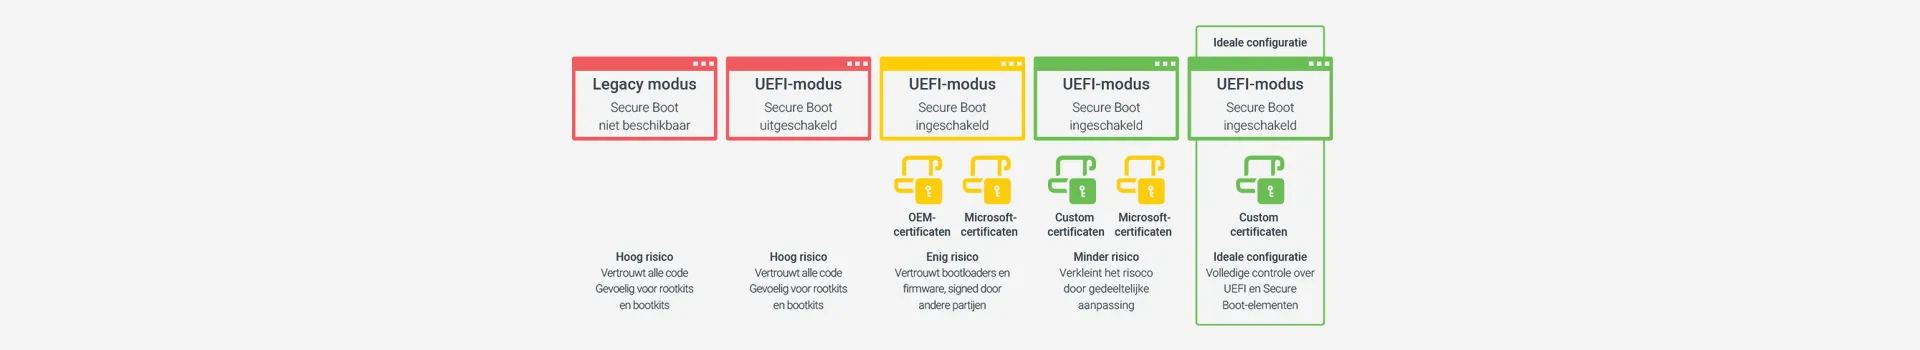
Secure boot is een beveiligingsfunctie voor UEFI-firmware die is ontwikkeld om ervoor te zorgen dat een apparaat alleen wordt opgestart met software die wordt vertrouwd door de Original Equipment Manufacturer (OEM). Door een aangepast beleid voor Secure boot te implementeren, kun je: beveiliging verbeteren, integriteit behouden en betrouwbaarheid verbeteren.
Waarom de whitepaper downloaden?
Haal alles uit je edge devices met onze gedetailleerde whitepaper ‘Je edge devices beschermen met een aangepast beleid voor Secure boot’. De whitepaper geeft:
Instructies voor het inschakelen van Secure boot.
Inzicht in de nieuwste beveiligingstrends en best practices.
Deskundig advies over het aanpassen van beleid aan je eigen behoeften.
Bescherm je apparaten. Zorg dat je voldoende kennis hebt om je systemen effectief te beveiligen. Klik op de onderstaande link om je gratis exemplaar van onze whitepaper te downloaden en de eerste stap te zetten naar een veiligere digitale omgeving.
Wie zou dit moeten lezen?
Als je betrokken bent bij het implementeren en beheren van edge computing-systemen, bijvoorbeeld in een van deze rollen, dan zul je veel aanknopingspunten vinden:
Systeemarchitect/engineer - Diegenen die edge implementaties ontwerpen en plannen, zullen waardevolle inzichten krijgen in het belang van secure boot en hoe dit te implementeren.
Security engineer/analist - Personen die verantwoordelijk zijn voor de security van edge devices zullen praktische richtlijnen vinden voor het optimaliseren van hun systemen.
IT/Operations managers - Zij die toezicht houden op de dagelijkse werking en het onderhoud van edge implementaties zullen baat hebben bij het begrijpen van de implicaties van secure boot voor de betrouwbaarheid en security van apparaten.
Ontwikkelaars - Engineers die werken aan de software en firmware voor edge apparaten zullen een beter begrip krijgen van het secure boot proces en hoe het hun ontwikkelingsworkflows beïnvloedt.
Management - Zelfs degenen die niet direct betrokken zijn bij de technische details zullen waarde vinden in het leren over de risico's van onbeveiligde edge apparatuur en het belang van investeren in robuuste beveiligingsmaatregelen zoals secure boot.
Kortom, iedereen die zich bezighoudt met de security, betrouwbaarheid en integriteit van edge computing-implementaties heeft baat bij deze whitepaper. Het biedt een uitgebreid overzicht van secure boot en de rol ervan in de bescherming van edge devices.
Blijf bedreigingen voor
Loop voorop en geef prioriteit aan beveiliging en innovatie. Door een aangepast beleid voor secure boot te begrijpen en te implementeren, kun je ervoor zorgen dat je edge devices beschermd zijn tegen ongeoorloofde toegang, cyberbedreigingen en potentiële kwetsbaarheden.
Contact met ons opnemen
Heb je vragen of heb je verdere hulp nodig? Ons team van cybersecurity experts staat klaar om je te helpen. Neem contact met ons op voor persoonlijke ondersteuning en begeleiding bij de beveiliging van je edge devices tegen cyberdreigingen.
Praat met een specialist
Ons team van experts zit voor je klaar om te kijken naar wat jij nodig hebt en om de ideale oplossing te vinden voor jouw toepassing.
Bel ons: +31 (0) 88 5200 700
E-mail: info.nl@onlogic.com
Neem contact op tijdens werkdagen | 8:30-16:30
Blijf op de hoogte.
Ontvang als eerste toegang tot de nieuwste producten en Industry 4.0-innovatie, OnLogic Live!-evenementen en meer.