

In der sich schnell entwickelnden digitalen Landschaft von heute ist der Schutz Ihrer Edge-Geräte wichtiger denn je. Entdecken Sie, wie eine maßgeschneiderte Secure-Boot-Richtlinie Ihre Systeme vor unbefugtem Zugriff und potenziellen Bedrohungen schützen kann.
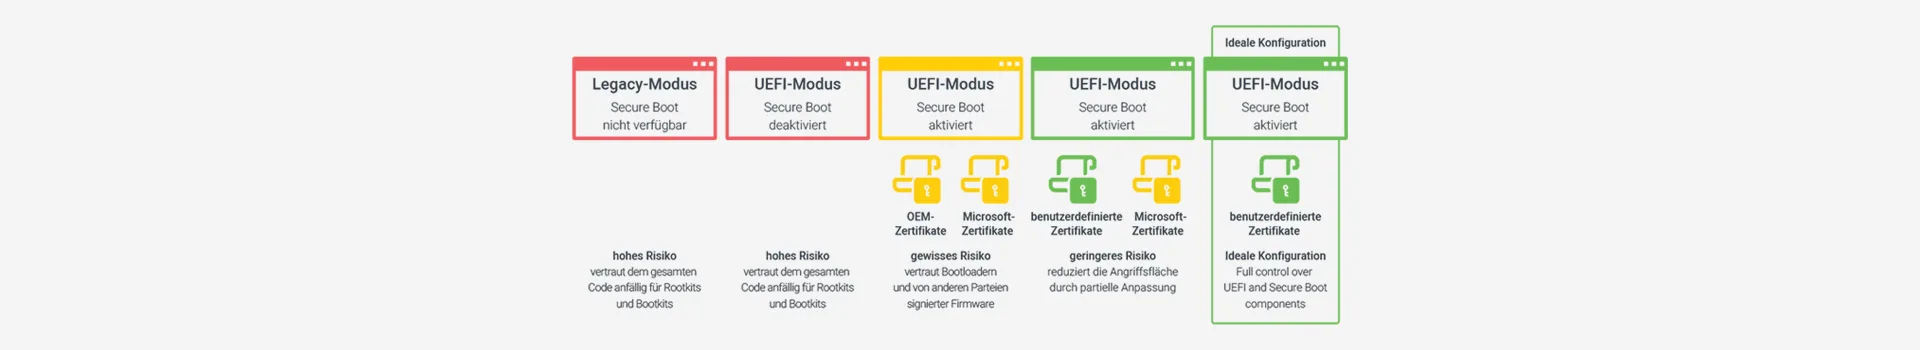
Secure Boot ist eine UEFI-Firmware-Sicherheitsfunktion, die entwickelt wurde, um sicherzustellen, dass ein Gerät nur mit Software gebootet wird, die vom Originalhersteller (OEM) als vertrauenswürdig eingestuft wurde. Durch die Implementierung einer benutzerdefinierten Secure-Boot-Richtlinie können Sie:
die Sicherheit verbessern
die Integrität bewahren
die Verlässlichkeit erhöhen
Warum sollten Sie dieses Whitepaper herunterladen?
Schöpfen Sie das volle Potenzial Ihrer Edge-Geräte aus – mit unserem detaillierten Whitepaper „Schutz Ihrer Edge-Geräte mit einer benutzerdefinierten Secure-Boot-Richtlinie“. Diese wichtige Ressource bietet:
Anleitung zum Aktivieren von Secure Boot
Einblicke in die neuesten Sicherheitstrends und Best Practices
Expertenrat zur Anpassung von Richtlinien an Ihre individuellen Bedürfnisse
Lassen Sie Ihre Geräte nicht ungesichert. Erwerben Sie das nötige Wissen, um Ihre Systeme effektiv zu schützen. Über den Link unten erhalten Sie ein kostenloses Exemplar unseres Whitepapers. So gehen Sie den ersten Schritt in Richtung einer digitalen Umgebung mit höherer Sicherheit.
Wer sollte dies lesen?
Sie werden viele Anregungen finden, wenn Sie an der Bereitstellung und Verwaltung von Edge-Computing-Systemen beteiligt sind, die eine dieser Rollen beinhalten könnten:
Systemarchitekt:in/Ingenieur:in - Wer Edge-Implementierungen entwirft und plant, erhält wertvolle Einblicke in die Bedeutung von Secure Boot und dessen Implementierung.
Sicherheitsingenieur:in/Analytiker:in: - Personen, die für die Sicherheit von Edge-Geräten verantwortlich sind, finden hier praktische Anleitungen zur Absicherung ihrer Systeme.
IT-/Betriebsleiter:in: - Wer den täglichen Betrieb und die Wartung von Edge-Implementierungen beaufsichtigt, wird davon profitieren, die Auswirkungen von Secure Boot auf die Zuverlässigkeit und Sicherheit der Geräte zu verstehen.
Entwickler:in: - Wer an Software und Firmware für Edge-Geräte arbeitet, erhält ein vertieftes Verständnis des Secure-Boot-Prozesses und dessen Auswirkungen auf die Entwicklungsprozesse.
Führungskräfte - Selbst diejenigen, die sich nicht direkt mit den technischen Details befassen, können einen Nutzen daraus ziehen, etwas über die Unternehmensrisiken zu erfahren, die mit ungesicherten Edge-Geräten verbunden sind. Außerdem wird die Bedeutung von Investitionen in robuste Sicherheitsmaßnahmen wie Secure Boot deutlich.
Den Bedrohungen stets einen Schritt voraus
Schließen Sie sich den Branchenführern an, die Sicherheit und Innovation zu ihren Prioritäten zählen. Indem Sie eine benutzerdefinierte Secure Boot-Richtlinie erarbeiten und implementieren, stellen Sie sicher, dass Ihre Edge-Geräte vor unbefugtem Zugriff, Cyber-Bedrohungen und potenziellen Schwachstellen geschützt sind.
Kontakt
Haben Sie Fragen oder benötigen Sie weitere Unterstützung? Unser Cybersecurity-Team ist für Sie da. Wenden Sie sich an uns, wenn Sie persönliche Unterstützung und Tipps benötigen, um Ihre Edge-Geräte vor Cyber-Bedrohungen zu schützen.
Sprechen Sie mit unseren Lösungspezialist:innen
Unsere OnLogic-Lösungsexpert:innen stehen Ihnen gerne zur Verfügung. Sie prüfen Ihre Anforderungen und empfehlen Ihnen die ideale Lösung für Ihre Anwendung.
Rufen Sie uns an: +49 (0) 322 2211 2221
E-Mail: info.de@onlogic.com
Kontaktieren Sie uns während unserer Geschäftszeiten | 8:30-16:30
Bleiben Sie auf dem Laufenden.
Seien Sie unter den Ersten, die Zugang zu den neuesten Produkten und Industrie 4.0-Innovationen, OnLogic-Events und mehr erhalten.